 34:55
Cet enregistrement n'est pas encore disponible.
Guide Ransomware : De la crise à la maîtrise
Télécharger les ressourcesCatégories
Opérations de sécurité (SOC) et réponse aux incidents (IR)Réponse aux incidents (IR) et investigationRésilience et reprise (PCA / DRP)TO (OT), IdO (IoT) et infrastructures essentiellesSécurité des technologies opérationnelles (TO / OT)Menaces et renseignementHameçonnage et ingénierie socialeRançongiciels
À propos de cette session
Ajay Sood, responsable des ventes en sécurité pour Google Cloud Canada et fondateur des activités canadiennes de FireEye/Mandiant, anime un « mini atelier » interactif construit autour d'un scénario fictif de rançongiciel : le vice-président des ventes d'un fabricant de véhicules électriques se fait hameçonner par un texto usurpé, ses identifiants sont volés, les attaquants se déplacent latéralement du nuage vers le réseau OT, et la production s'arrête. Il interrompt régulièrement pour sonder la salle (qui parle au pirate, paie-t-on, a-t-on un plan) et s'appuie sur des anecdotes réelles (des pirates qui écoutaient une réunion Teams de crise, une note de rançon menaçant les enfants de dirigeants, un employé interne soudoyé) pour montrer que répondre à une attaque est une décision d'affaires, pas seulement technique. Il distingue la reprise après sinistre de la cyber-récupération, rappelle que la cyberassurance ne paie jamais la rançon elle-même, recommande des canaux de communication sécurisés négociés à l'avance ainsi qu'un négociateur ou une firme d'intervention sous contrat, et termine sur les plans de continuité des affaires, de reprise après sinistre et de cyber-récupération testés par des exercices Red Team et de simulation, ainsi que trois questions que chaque organisation devrait se poser sur son propre pire scénario.
Cette présentation vous guidera à travers un scénario détaillé de rançongiciel, du moment de la détection initiale jusqu'aux dernières étapes de la récupération et de la remédiation. Nous irons au-delà des aspects purement techniques d'une attaque pour nous concentrer sur l'élément humain crucial et la prise de décision stratégique qui sont essentiels pour gérer efficacement une cybercrise. Notre session décomposera la réponse à l'incident en phases clés, identifiant les parties prenantes qui doivent être impliquées à chaque étape et leurs rôles spécifiques. Nous mettrons en lumière les décisions cruciales, souvent difficiles, qui doivent être prises sous une pression extrême, notamment : Qui informer en premier ? (Ressources internes ou externes) Faut-il payer la rançon ? (Évaluation des risques et des conséquences) Comment communiquer avec les parties prenantes ? (Clients, employés et organismes de réglementation) En analysant un scénario concret, vous obtiendrez un guide pratique pour bâtir une équipe d'intervention résiliente et multifonctionnelle. Cette session vous fournira les outils nécessaires pour préparer votre organisation à la prochaine attaque majeure, en vous assurant qu'en cas de crise, vous avez un plan clair et une équipe prête à l'exécuter.
À retenir
- Décider avant la crise, pas pendant, qui est autorisé à communiquer avec l'auteur d'un rançongiciel (généralement un négociateur externe, pas directement le PDG ou le RSSI).
- Mettre en place à l'avance un canal de communication sécurisé hors bande (téléphones dédiés sécurisés, groupe Signal ou Telegram de crise), car le courriel et Teams peuvent être compromis et lus par l'attaquant.
- Comprendre que la cyberassurance couvre les dommages liés au rançongiciel, pas le paiement de la rançon lui-même; ne pas planifier en supposant qu'elle paiera la rançon.
- Bâtir et tester séparément les plans de continuité des affaires, de reprise après sinistre et de cyber-récupération; la cyber-récupération doit tenir compte du temps de présence inconnu de l'attaquant et d'une possible implication interne avant de faire confiance à un backup.
- Organiser des exercices Red Team et de simulation qui incluent l'indisponibilité d'un dirigeant ou un RSSI compromis, et se poser trois questions permanentes : comment nous pirater, comment le saurions-nous, et quel est notre Cyber Armageddon.
Conférenciers
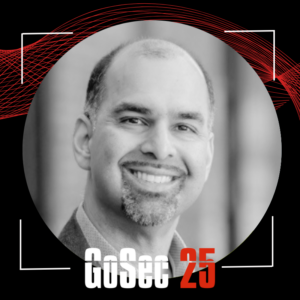
Ajay K. Sood
As the Head of Security Sales for Canada at Google Cloud, Ajay K. Sood is a recognized leader in the cybersecurity industry with a career spanning over 25 years. He has a deep passion for building and growing innovative security companies, having… Lire la suiteRéduire
As the Head of Security Sales for Canada at Google Cloud, Ajay K. Sood is a recognized leader in the cybersecurity industry with a career spanning over 25 years. He has a deep passion for building and growing innovative security companies, having been an integral part of some of Canada's most successful cybersecurity practices. In his current role, Ajay is responsible for bringing Google's powerful security portfolio to the Canadian market. This includes overseeing the go-to-market strategy for both Mandiant's world-class threat intelligence and incident response services, as well as Google's cutting-edge cloud security products. His expertise lies in helping organizations navigate today's complex threat landscape and build resilient security programs. En français: En tant que responsable des ventes en sécurité pour le Canada chez Google Cloud, Ajay K. Sood est un leader reconnu dans le secteur de la cybersécurité, avec une carrière de plus de 25 ans. Il a une profonde passion pour la création et la croissance d'entreprises de sécurité novatrices, ayant été partie intégrante de certaines des entreprises de cybersécurité les plus prospères au Canada. Dans son rôle actuel, Ajay est chargé d'introduire le puissant portefeuille de sécurité de Google sur le marché canadien. Il supervise la stratégie de mise sur le marché des services de renseignement sur les menaces et de réponse aux incidents de Mandiant, ainsi que des produits de sécurité infonuagique de pointe de Google. Son expertise consiste à aider les entreprises à naviguer dans le paysage complexe des menaces d'aujourd'hui et à bâtir des programmes de sécurité résilients.