 46:53
Cet enregistrement n'est pas encore disponible.
Au cœur du SOC Agentique : De l’alerte à la réponse guidée avec Splunk Enterprise Security et Cisco
Télécharger les ressourcesCatégories
Intelligence artificielle (IA) et technologies émergentesDétection et chasse aux menacesIntelligence artificielle générative (GenAI)Gouvernance, risque et leadership (GRC)Automatisation de la sécurité (SOAR)Opérations de sécurité (SOC) et réponse aux incidents (IR)
Fournisseurs et outils abordés
Commandité par
À propos de cette session
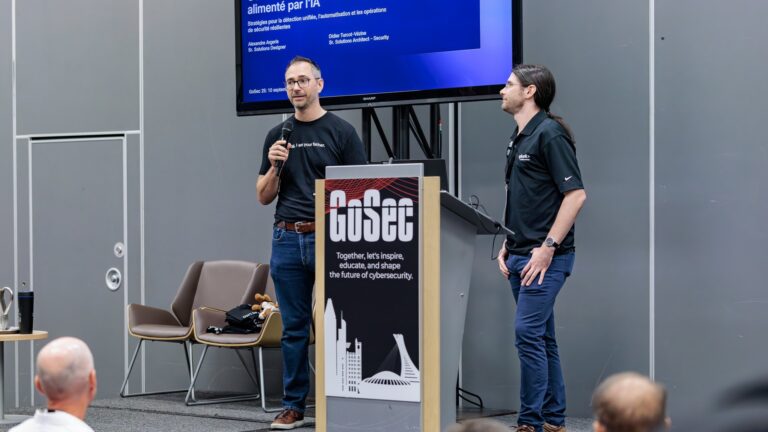
Alexandre Argeris, ingénieur systèmes chez Splunk pour le Québec et les Maritimes, présente le virage de Splunk vers un « SOC agentique », bâti sur Splunk Enterprise Security et intégré à Cisco Cloud Control. Il pose d'abord le contexte : fatigue d'alertes, pénurie de main-d'œuvre en SOC, et des outils de détection qui génèrent trop d'événements pour les analystes. Il plaide pour des agents IA spécialisés, sous contrôle humain, plutôt que de simples clavardages génériques. Il détaille des agents rattachés à chaque étape d'une investigation : intégration de données, un agent Detection Builder qui écrit des règles SPL à partir d'une description en langage clair, un agent qui ingère les procédures d'incident déjà rédigées, un agent de configuration de scénarios SOAR qui bâtit et teste lui-même ses flux d'automatisation, et des agents de triage et de résumé d'investigation. Il insiste sur le fait que les agents roulent à l'intérieur de la plateforme Splunk pour limiter la sortie de données, et que Cisco Cloud Control ajoute le contexte d'événements monitorés par Splunk aux enquêtes Cisco. La période de questions aborde l'orchestration des agents, la confidentialité des données selon le LLM utilisé, et les limites réalistes de l'élimination de la fatigue d'alertes.
Face à la prolifération exponentielle des alertes et à la complexité croissante des environnements hybrides, moderniser le centre des opérations de sécurité est devenu un impératif stratégique pour permettre aux équipes de neutraliser les menaces avec rapidité et précision. Cette session explore les fondements et les bénéfices opérationnels du SOC Agentique propulsé par Splunk Enterprise Security (ES). Découvrez comment transformer la chaîne de traitement des incidents de la qualification initiale de l'alerte jusqu'à l'orchestration de la réponse guidée en combinant analyse avancée, contextualisation dynamique et assistance intelligente.
À retenir
- Conserver les outils de détection déjà en place (EDR, pare-feu nouvelle génération, SSE); un SOC agentique ajoute une couche d'orchestration et de contexte plutôt que de remplacer les investissements actuels.
- Préférer des agents IA spécialisés à accès et privilèges clairement définis plutôt que des clavardages génériques basés sur de larges modèles.
- Faire rouler les agents à l'intérieur de la plateforme qui détient vos données de sécurité, quand c'est possible, pour minimiser la sortie de données vers un LLM externe.
- Injecter vos procédures de réponse aux incidents déjà rédigées dans un agent dédié pour qu'il suggère la bonne marche à suivre durant une investigation.
- S'attendre à ce qu'un SOC agentique réduise la fatigue d'alertes plutôt qu'il ne l'élimine, et traiter la confidentialité des données avec un LLM externe au cas par cas selon le fournisseur.
Conférenciers
Alexandre Argeris
Alexandre has more than 25 years of technical experience in the IT industry with a security focus. Working as a Cyber Security Sales Consultant for 12 years at Cisco, his daily goal was to help customers across Canada to mitigate their cyber… Lire la suiteRéduire
Alexandre has more than 25 years of technical experience in the IT industry with a security focus. Working as a Cyber Security Sales Consultant for 12 years at Cisco, his daily goal was to help customers across Canada to mitigate their cyber security challenges using the Cisco Security Solutions. In the last 2 months, he has moved to Splunk, a Cisco company, where he is helping customers with Data Analytics for Security, Observability and AI. Prior to joining Cisco, Alexandre has been implementing security architectures and solutions for many major companies in Canada. He has also spoke at many different BSides Security conferences and present at Cisco Connect across Canada for many years and Cisco Live EU & US for the last 3 years.