 37:25
Cet enregistrement n'est pas encore disponible.
Catégories
Intelligence artificielle (IA) et technologies émergentesSécurité de l'intelligence artificielle (IA / AI)Intelligence artificielle générative (GenAI)Gestion des identités et des accès (GIA / IAM)Sécurité offensive et expositionGestion des vulnérabilités
Fournisseurs et outils abordés
Commandité par
À propos de cette session
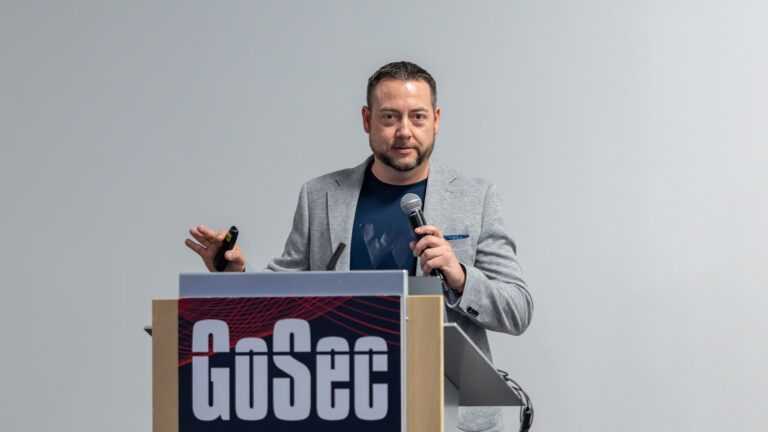
David Boewer (il se présente à l'oral comme « David Bower »), directeur mondial du programme Centre d'excellence dans la nouvelle division cybersécurité Autonomous Security de ServiceNow, présente le plan de l'entreprise pour sécuriser les agents IA qui agissent avec une supervision humaine limitée. Il recadre les opérations de cybersécurité autour de cinq questions récurrentes : quels actifs existent, qui et quoi (y compris les agents) y a accès, quels risques ils portent, comment un incident est investigué, et comment les constats se rattachent à la gouvernance, le tout alimenté par un seul graphe d'actifs cyber couvrant découverte, identité, détection de vulnérabilités, remédiation et conformité. Il attribue aux acquisitions 2026 d'Armis (découverte d'actifs, risque OT et IoT) et d'une entreprise de posture identitaire qu'il nomme Vesa le fait de compléter ce graphe, et présente Shift Zero : injecter les normes de sécurité dans les actifs, le code et les agents IA dès leur conception, au-delà du simple décalage vers la gauche. Il décrit une remédiation agentique qui propose des correctifs aux développeurs avant la fusion du code, et AICT comme la couche d'orchestration transversale de ServiceNow. Une courte période de questions clôt la présentation, l'équipe ServiceNow restant disponible pour des démonstrations.
Autonomous AI security is the set of controls used to protect AI agents that can make decisions and take actions with limited human supervision. Unlike traditional software security, it must secure both the model and the agent’s ability to access tools, data, workflows, and privileged actions. Key protections include strong identity and role-based access, access control lists, least-privilege permissions, execution traceability, and continuous monitoring. It also covers AI-specific risks such as prompt injection, offensive or unsafe outputs, sensitive data exposure, dormant agents, and unauthorized use of privileged accounts. Effective autonomous AI security separates what users can do from what agents can do, validates agent actions before high-risk execution, and keeps audit records for accountability.
À retenir
- Bâtir un inventaire unique des actifs cyber, mis à jour en continu à partir de tous les outils en place, avant d'ajouter une couche de gouvernance des agents IA; on ne peut sécuriser ce qu'on ne voit pas.
- Étendre les revues d'accès et d'identité aux identités non humaines : un agent IA hérite généralement des permissions du compte ou du système sous lequel il s'exécute, donc cartographier explicitement l'accès agent-actif.
- Adopter la logique « Shift Zero » pour le code généré par IA : injecter les correctifs et normes connus de l'organisation dans le pipeline avant la livraison, pas seulement plus tôt dans une revue de type décalage vers la gauche.
- Face aux promesses de remédiation agentique d'un fournisseur, vérifier si les correctifs sont proposés aux développeurs avant la fusion (dans le pipeline CI/CD et le dépôt) ou seulement rapportés après coup.
- Demander à tout fournisseur qui unifie découverte, gestion des vulnérabilités, réponse aux incidents et conformité sur un seul graphe de données comment ce graphe est délimité, pour qu'il ne devienne pas un point de défaillance unique des décisions cyber.
Conférenciers
David Boewer
David is an experienced Cyber Security Leader with over 20 years of experience, with the last 16 years focused on advising customers about IT Security Solutions. David has experience in building commercial teams at large organizations and has… Lire la suiteRéduire
David is an experienced Cyber Security Leader with over 20 years of experience, with the last 16 years focused on advising customers about IT Security Solutions. David has experience in building commercial teams at large organizations and has focused on helping startups bring their emerging technologies to market. A couple of his most notable achievements came from his time at MaaS360 (acquired by IBM), Avanan (Acquired by Checkpoint), Silk Security (Acquired by Armis) & Armis (Acquired by Servicenow).