 34:56
Cet enregistrement n'est pas encore disponible.
Shifting the Balance: How Frontier LLMs Transform Risk
Télécharger les ressourcesCatégories
Intelligence artificielle (IA) et technologies émergentesSécurité de l'intelligence artificielle (IA / AI)Sécurité réseau et confiance zéroSécurité offensive et expositionGestion des vulnérabilitésConfiance zéro
Fournisseurs et outils abordés
Commandité par
À propos de cette session
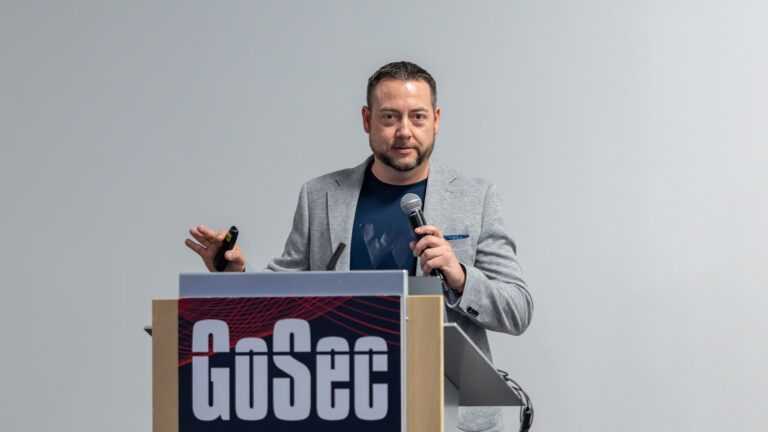
Sean Flynn, directeur de la stratégie de sécurité chez Akamai, soutient que les agents d'attaque IA de pointe (Claude/Mythos d'Anthropic, GPT-5.5 Cyber d'OpenAI) ont franchi un « horizon des événements » : ils ont trouvé un bogue OpenBSD vieux de 27 ans et une faille FFmpeg manquée par cinq millions de cycles de fuzzing, enchaînent des failles mineures en exploits fonctionnels, et ont percé un environnement mature 72,4 % du temps selon un test britannique, contre 14,4 % pour la génération précédente, en se fondant dans le trafic normal des utilisateurs. Comme le correctif manuel (environ 168 jours), même assisté par IA (environ 24 heures), ne peut devancer une génération d'exploit qui se compte en minutes, la sécurité doit passer de la prévention périmétrique au contrôle de l'impact : une micro-segmentation applicative qui contient le rayon d'explosion, à la manière des cloisons étanches d'un navire. Il détaille le correctif virtuel (quarantaine temporaire d'un service vulnérable), la cartographie des dépendances, des recommandations de politique IA avec humain dans la boucle, et la mise en enclos des serveurs MCP et des agents IA contre le « chaînage d'outils ». Les questions du public portent sur la course aux armements IA, les primes d'assurance cyber canadiennes liées à la micro-segmentation, et les attaquants ciblant désormais les agents IA des organisations.
As AI accelerates the pace of both business and breaches, the security landscape has hit a critical 'Event Horizon' where traditional defenses are failing. Attackers now move at machine speed, using AI to compress the time-to-exploit from months to just hours, a pace that human-led patching simply cannot survive. Because perimeter defenses can no longer stop every unknown vulnerability, the focus must shift from pure prevention to controlling the outcome. In this talk, we explore how to move beyond the fear of 'Shadow AI' and lateral movement by adopting a strategy of resilience. By implementing micro-segmentation and AI-driven protection, organizations can visualize their true blast radius and instantly contain threats at the source, ensuring that an initial breach doesn't disrupt the entire business.
What the Audience Can Expect to Hear
• The Collapse of Time: How AI-driven attacks have shrunk the window for reactive patching from years to a matter of hours.
• Smarter Lateral Movement: Insights into how attackers now chain 'low-risk' issues to move undetected through a network.
• The Shift to Containment: Why CISOs must prioritize measuring exposure and 'blast radius' over traditional entry-point protection.
• Automated Resilience: How to use AI-driven policies to create 'digital moats' and implement virtual patching for instant quarantine.
• Protecting the New Crown Jewels: Strategies to secure AI workloads and APIs that have become the primary targets for modern exploits.
À retenir
- Cesser de traiter les constats de faible gravité comme secondaires : les agents d'attaque IA de pointe enchaînent plusieurs failles « mineures » en une chaîne d'exploit fonctionnelle, donc le triage doit tenir compte des combinaisons, pas seulement du score de gravité individuel.
- Présumer que la probabilité d'une première intrusion ne peut plus être ramenée près de zéro face aux attaquants pilotés par IA; réorienter l'investissement de la seule prévention périmétrique vers le contrôle de l'impact (rayon d'explosion) d'une intrusion qui passe malgré tout.
- Passer d'une segmentation réseau classique (VLAN, pare-feu) à une micro-segmentation applicative et basée sur l'hôte, pour que les politiques restent sensibles à l'identité et au processus et suivent les charges de travail jusque dans le nuage.
- Utiliser le correctif virtuel, une mise en quarantaine temporaire d'un service ou processus connu comme vulnérable, pour gagner du temps quand on ne peut pas corriger immédiatement tous les serveurs touchés (exemple donné : une vulnérabilité de type MOVEit répartie sur de nombreux serveurs).
- Donner aux agents IA et aux serveurs MCP des identités uniques et des politiques d'enclos distinctes, pour qu'un attaquant qui compromet un outil approuvé ne puisse pas utiliser le « chaînage d'outils » pour atteindre d'autres outils avec lesquels il n'était jamais censé communiquer.
Conférenciers
Sean Flynn
Sean Flynn is a seasoned cybersecurity strategist, serving as Director of Security Strategy and Technology at Akamai Technologies. With over 16 years of IT security experience, Sean leverages his expertise to ensure Akamai’s security vision aligns… Lire la suiteRéduire
Sean Flynn is a seasoned cybersecurity strategist, serving as Director of Security Strategy and Technology at Akamai Technologies. With over 16 years of IT security experience, Sean leverages his expertise to ensure Akamai’s security vision aligns with industry trends and customer needs. Since joining Akamai in 2012, Sean has been at the forefront of implementing solutions to defend enterprises against state-sponsored actors, hacktivists, and cybercriminals. He has consulted with leading organizations in finance, commerce, and healthcare, offering tailored application, network, and enterprise security strategies. Sean is also a passionate educator, training internal teams on advanced web and enterprise security practices.