 34:55
Cet enregistrement n'est pas encore disponible.
Catégories
Gestion des identités et des accès (GIA / IAM)Authentification multifacteur (AMF / MFA)Sécurité infonuagiqueOpérations de sécurité (SOC) et réponse aux incidents (IR)Réponse aux incidents (IR) et investigation
Commandité par
À propos de cette session
Chris Ghantous (directeur des solutions techniques) et Abubakar Asif (gestionnaire du marketing produit), tous deux d'Entrust, ouvrent sur trois brèches qui partagent un même schéma, compromission de compte suivie du vol d'un justificatif puissant : clés de signature de micrologiciel volées chez MSI, brèche du Trésor américain via des clés API de BeyondTrust, clé de signature de jetons volée chez Microsoft. Ils décortiquent ensuite la brèche Workday, vieille d'à peine un mois, menée par le groupe Shiny Hunters, avec le cadre MITRE ATT&CK : accès initial par un appel téléphonique se faisant passer pour le soutien TI et poussant un employé à autoriser une application OAuth malveillante, exécution via le flux OAuth légitime de Salesforce, persistance grâce à un jeton de longue durée et sans restriction, évasion en se fondant dans un trafic d'exportation CRM normal. Ils soutiennent que l'impact aurait pu être réduit par une portée de jeton limitée, une durée de vie courte et une liaison à la session. La seconde moitié porte sur les contre-mesures d'Entrust : AMF résistante à l'hameçonnage, authentification adaptative fondée sur le risque, et sa plateforme de sécurité cryptographique pour découvrir, contrôler et automatiser le cycle de vie des clés, avec des HSM pour les plus sensibles.
In this session, we’ll dissect three real-world data breaches, explain some of the factors that resulted in the breaches and list the preventative measures that could have helped in reducing the likelihood of them happening. We’ll explore how attackers exploit identity gaps and cryptographic weaknesses to escalate access and bypass controls. Then we will show why a unified, risk-aware approach is essential in today's evolving threat landscape.
À retenir
- Traiter les jetons de rafraîchissement OAuth comme des justificatifs sensibles : limiter leur portée au strict nécessaire, raccourcir leur durée de vie et les lier à une session pour qu'un jeton volé ne puisse pas être rejoué depuis le réseau d'un attaquant.
- Former le personnel spécifiquement contre l'ingénierie sociale vocale; la brèche Workday n'a utilisé ni maliciel ni code, seulement un appel téléphonique se faisant passer pour le soutien TI qui a convaincu un employé d'autoriser une application OAuth malveillante.
- Surveiller l'activité API et d'exportation des applications infonuagiques pour détecter les anomalies (téléchargements hors heures, volumes inhabituels), car un jeton OAuth volé permet à l'attaquant de se faire passer pour un utilisateur légitime déjà connecté, sans mouvement latéral nécessaire.
- Stocker les clés de signature les plus sensibles (clés de signature SAML/de jetons, clés de signature de micrologiciel, matériel de racine de confiance) dans un HSM; un stockage purement logiciel est un facteur commun aux brèches MSI, Microsoft et Trésor citées.
- Adopter une AMF résistante à l'hameçonnage (passkeys, FIDO) et une authentification fondée sur le risque utilisant des signaux comme le déplacement impossible et les anomalies de montant de transaction, plutôt que de se fier au seul mot de passe et code à usage unique.
Conférenciers
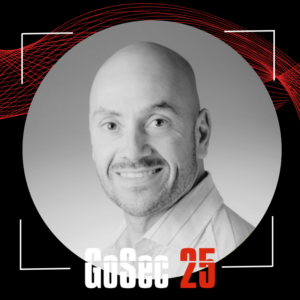
Chris Ghantous
Chris Ghantous, Global Director of Technical Solutions at Entrust. Chris has extensive expertise in the area of Public Key Infrastructure (PKI), Identity and Access Management, Key Management and Cryptography. He has over 23 years of experience in… Lire la suiteRéduire
Chris Ghantous, Global Director of Technical Solutions at Entrust. Chris has extensive expertise in the area of Public Key Infrastructure (PKI), Identity and Access Management, Key Management and Cryptography. He has over 23 years of experience in cybersecurity with roles in engineering, sales and professional services. While at Entrust Chris has lead the development of cryptographic solutions used to secure identity and communications in government and finacial services. He also served as Director of Professional Services where his team supported numerous credentialing programs in policing, government, health care and banking. Abubakar is a Product Marketing Manager at Entrust, specializing in the Identity portfolio. He leads GTM strategies for Entrust IAM, with a strong focus on workforce and consumer identity use cases. He is dedicated to helping organizations secure their digital identities and stay ahead of evolving digital threats.
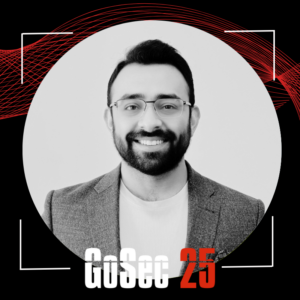
Abubakar Asif
Abubakar is a Product Marketing Manager at Entrust, specializing in the Identity portfolio. He leads GTM strategies for Entrust IAM, with a strong focus on workforce and consumer identity use cases. He is dedicated to helping organizations secure… Lire la suiteRéduire
Abubakar is a Product Marketing Manager at Entrust, specializing in the Identity portfolio. He leads GTM strategies for Entrust IAM, with a strong focus on workforce and consumer identity use cases. He is dedicated to helping organizations secure their digital identities and stay ahead of evolving digital threats.