 34:56
Cet enregistrement n'est pas encore disponible.
Catégories
Intelligence artificielle (IA) et technologies émergentesPrévention des pertes de données (DLP)Détection et chasse aux menacesRéponse aux incidents (IR) et investigationVie privée et protection des donnéesAutomatisation de la sécurité (SOAR)Opérations de sécurité (SOC) et réponse aux incidents (IR)
Fournisseurs et outils abordés
Commandité par
À propos de cette session
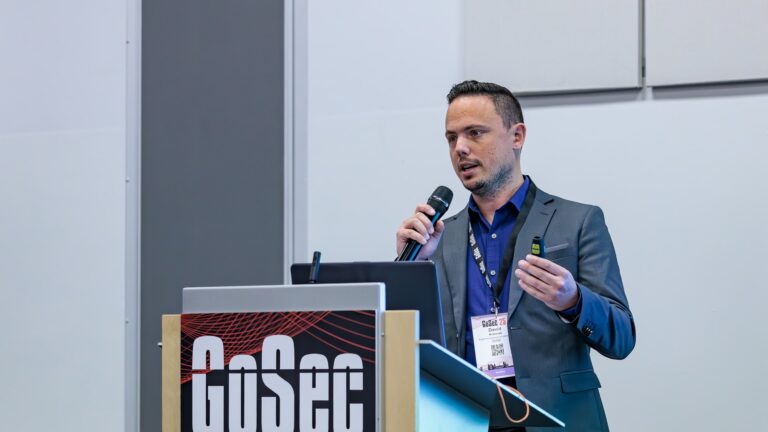
Deux ingénieurs développement d'affaires de Fortinet présentent une démonstration de bout en bout montrant comment FortiDLP, FortiSIEM et FortiSOAR travaillent ensemble pour faire passer un SOC du simple signal de données à la remédiation automatisée. Ils soutiennent que le DLP traditionnel, basé sur une classification manuelle qui dure des mois, produit des étiquettes incomplètes et beaucoup de faux positifs, et proposent un agent d'endpoint qui trace le cycle de vie complet d'un fichier et son contexte (application SaaS ou IA générative, compte personnel ou corporatif, posture réseau) dès le premier jour, sans politique préalable. La démonstration suit un employé sur le départ qui télécharge une liste de clients depuis SharePoint, la renomme, puis tente de la téléverser sur un compte ChatGPT personnel et sur un stockage personnel; FortiDLP bloque le téléversement de données sensibles pendant que le filtrage web bloque la tentative de stockage, et FortiSIEM corrèle les deux signaux du même poste en un seul incident plutôt que deux alertes isolées. FortiSOAR exécute ensuite un scénario automatisé qui ouvre un billet, désactive le compte et l'ordinateur, met fin à la session et met le poste en quarantaine. Leur conclusion : la donnée suit l'utilisateur plutôt que le périmètre réseau, et corréler les signaux réduit le bruit pour que les analystes se concentrent sur les vrais incidents.
Avec l’adoption accélérée des services infonuagiques, des applications SaaS et de l’intelligence artificielle générative, les données sensibles circulent aujourd’hui plus rapidement, plus loin et à travers davantage de canaux que jamais. Les contrôles de sécurité traditionnels centrés sur le réseau et les applications ne suffisent plus lorsque l’actif le plus précieux de l’organisation — la donnée — suit désormais l’utilisateur.
En parallèle, les centres des opérations de sécurité (SOC) font face à un autre défi : toujours plus de télémétrie, d’alertes et d’outils, mais pas nécessairement plus de contexte. Cette présentation explorera comment une approche moderne de prévention des pertes de données (DLP) peut s’intégrer aux opérations de sécurité afin de combler cet écart. Nous aborderons l’évolution de la sécurité des données, l’émergence du Shadow AI et de nouveaux scénarios d’exfiltration, ainsi que la façon dont le contexte provenant du DLP peut enrichir les enquêtes du SOC.
À travers des scénarios concrets, nous suivrons le parcours allant d’un comportement utilisateur à risque et de l’exposition de données sensibles jusqu’à la détection, l’investigation et la réponse. L’objectif : passer d’alertes isolées à une compréhension complète de l’incident afin de permettre aux équipes de sécurité de détecter plus rapidement, d’investiguer avec davantage de contexte et de mieux protéger les données de l’organisation.
À retenir
- Ne pas attendre une classification manuelle des données qui dure des mois avant de tirer de la valeur du DLP; déployer un agent d'endpoint qui trace le cycle de vie et le contexte des fichiers dès le premier jour, sans politique en place.
- Corréler les alertes DLP avec les événements réseau ou de filtrage web dans un SIEM avant de trier; un seul téléversement bloqué semble mineur, mais combiné à une tentative de stockage personnel bloquée sur le même poste, ça devient un vrai incident.
- Distinguer les comptes SaaS et IA générative personnels des comptes corporatifs dans vos politiques; le même téléversement peut être bénin sur un compte corporatif et une fuite sur un compte personnel.
- Automatiser le scénario de première réponse (création de billet, désactivation du compte et de l'ordinateur dans l'AD, fin de session, mise en quarantaine du poste) pour que les analystes passent leur temps sur les décisions, pas sur le confinement manuel.
- Planifier la rétention des journaux délibérément : garder la télémétrie d'investigation courte (environ 30 jours) mais l'étendre une fois un incident confirmé (environ un an, plus longtemps tant qu'un dossier reste ouvert).
Conférenciers
David Krzesiak
David Krzesiak est Expert en solutions de sécurité – SecOps chez Fortinet et cumul plus de 10 ans d'expérience en cybersécurité, réseaux et systèmes d'information. Il a occupé divers postes d'ingénieur avant-vente et consultant sécurité chez… Lire la suiteRéduire
David Krzesiak est Expert en solutions de sécurité – SecOps chez Fortinet et cumul plus de 10 ans d'expérience en cybersécurité, réseaux et systèmes d'information. Il a occupé divers postes d'ingénieur avant-vente et consultant sécurité chez Fortinet, Orange Cyberdefense et Atos, accompagnant des clients des secteurs publics et privés dans la conception et le déploiement de solutions de cyberdéfense. Passionné, rigoureux et constamment en veille technologique, il place l’innovation, l’échange et l’esprit d’équipe au cœur de sa démarche professionnelle.
Francesco Molino
Francesco a fait sa formation en France, où il a obtenu un baccalauréat professionnel en réseautique avec mention en 2001. Fort de plus de 20 ans d’expérience en architecture réseau et sécurité au Canada et en Europe, il possède de nombreuses… Lire la suiteRéduire
Francesco a fait sa formation en France, où il a obtenu un baccalauréat professionnel en réseautique avec mention en 2001. Fort de plus de 20 ans d’expérience en architecture réseau et sécurité au Canada et en Europe, il possède de nombreuses certifications de l’industrie, dont trois CCIE — Enterprise Infrastructure, Security et Service Provider — ainsi que plusieurs certifications Fortinet. Au cours de sa carrière, Francesco a occupé des rôles de leadership, de consultation et d’avant-vente auprès de firmes de services professionnels et de fournisseurs de télécommunications. Il a contribué à des initiatives d’envergure mondiale dans divers secteurs, notamment le public, la santé, l’enseignement supérieur, les télécommunications, le commerce de détail, la fabrication et les environnements OT. Aujourd’hui, il se spécialise en cybersécurité et dans les solutions Fortinet, notamment FortiSASE et la protection des données (DLP), où il accompagne partenaires et clients dans l’adoption de plateformes de sécurité modernes.