 27:12
Cet enregistrement n'est pas encore disponible.
Du Detection-as-Code au SOC agentique : la transformation structurelle du Managed Detection and Response
Télécharger les ressourcesCatégories
À propos de cette session
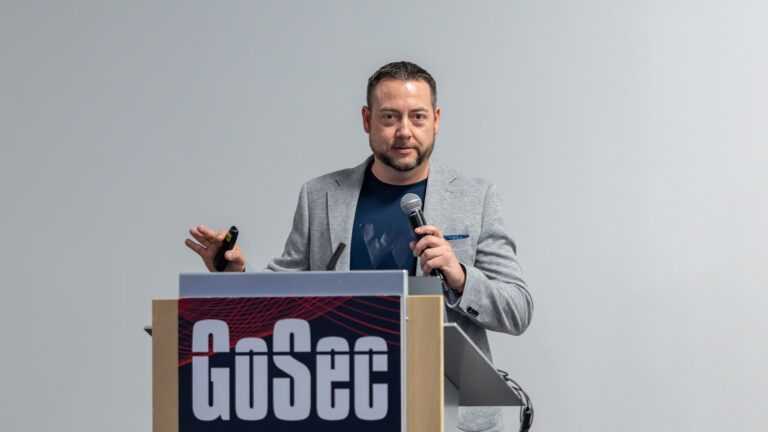
Pierre Collard, responsable de la détection et de la réponse gérées pour Soprasteria en Amérique du Nord, confronte la promesse marketing du « SOC agentique » à la réalité opérationnelle. Il retrace la modernisation du SOC, de la corrélation SIEM et des EDR à l'enrichissement par la CTI, aux premiers scénarios SOAR et à la détection-as-code, jusqu'à l'arrivée de l'assistance IA, pour soutenir que le véritable goulot d'étranglement vers l'autonomie complète est la décision, pas la technologie. À l'aide d'une échelle de maturité allant du réactif au prescriptif puis à l'autonome, il montre qu'un agent IA ne peut se voir confier la décision qu'à condition d'avoir suffisamment de contexte métier (criticité des actifs, identités, processus, politique de sécurité), un historique de décisions passées, et une autorité clairement définie; la plupart des organisations manquent de sources fiables. Il propose de classer les cas d'usage selon impact et réversibilité, décrit un « contrat de décision » validé par une porte de politique avant toute action autonome, et énumère des métriques (taux d'accord, actions non sécurisées, complétude des preuves, coût, latence) pour gouverner des agents déployés. Il termine par cinq questions pour évaluer sa propre préparation à la réponse autonome, puis répond à une question sur la formation des analystes juniors à mesure que le travail se déplace vers la gouvernance.
The SOC has always evolved in response to attacker speed. Detection-as-Code brought engineering discipline to threat
coverage. SOAR brought automation to response playbooks. But neither was designed for what defenders now face:
alert volumes that outpace analyst bandwidth, adversaries that use AI to iterate faster than rule-writers can respond,
and an industry-wide shortage of senior investigation talent.
The next structural shift is already underway: the Agentic SOC, where AI agents handle triage, investigation enrichment,
and initial response autonomously, allowing human analysts to focus exclusively on judgment-level decisions.
This session offers a practitioner-first account of what that transition actually looks like inside a managed security
practice, covering the architectural decisions, tooling trade-offs, and operational realities that vendor presentations
leave out. Attendees will leave with a clear mental model of how the agentic layer sits alongside existing SIEM and SOAR
infrastructure, where the human-machine handoff should actually happen, and what MDR providers and in-house SOC
teams alike need to do now to avoid being structurally behind within two years.
Takeaways for attendees:
-A practical framework for evaluating AI agent maturity in SOC workflows
-Decision criteria for the detection-as-code to agentic transition
-Honest assessment of what agentic SOC cannot yet do, and where human analysts remain irreplaceable
Target audience: SOC leads, CISO/security architects, MDR practitioners, and security engineers evaluating AI tooling
Level: Intermediate to Advanced
À retenir
- Ne pas confondre SOC agentique et autonomie complète; classer chaque cas d'usage selon son impact d'affaires et sa réversibilité avant de laisser un agent agir seul.
- Un agent ne peut décider de façon fiable que si trois éléments sont réunis : contexte métier à jour (criticité des actifs, identités, processus, politique), historique documenté des décisions passées, et autorité explicitement définie.
- Insérer une porte de politique entre le « contrat de décision » d'un agent (confiance, preuves, action proposée) et son exécution, pour qu'un modèle probabiliste n'agisse jamais directement sur la production.
- Suivre le taux d'accord, le taux d'actions non sécurisées et la complétude des preuves, pas seulement le coût et la latence, pour savoir si un agent décide réellement bien.
- Prévoir que le travail des analystes se déplace vers la gouvernance et la vérification à mesure que les tâches routinières s'automatisent; prévoir une formation et un mentorat explicites pour les juniors plutôt que de compter sur l'expérience seule.
Conférenciers
Pierre Collard
Pierre Collard est le responsable de la détection et de la réponse gérées chez Sopra Steria Amérique du Nord, où il dirige des équipes chargées de la détection des menaces, de la réponse aux incidents et des opérations de sécurité auprès de clients… Lire la suiteRéduire
Pierre Collard est le responsable de la détection et de la réponse gérées chez Sopra Steria Amérique du Nord, où il dirige des équipes chargées de la détection des menaces, de la réponse aux incidents et des opérations de sécurité auprès de clients des secteurs public et privé.