 34:56
Cet enregistrement n'est pas encore disponible.
How an Identity Fabric Powers Zero Trust in the Agentic Era
Télécharger les ressourcesCatégories
Intelligence artificielle (IA) et technologies émergentesIntelligence artificielle générative (GenAI)Gestion des identités et des accès (GIA / IAM)Gouvernance des identités (IGA)Sécurité réseau et confiance zéroConfiance zéro
Fournisseurs et outils abordés
Commandité par
À propos de cette session
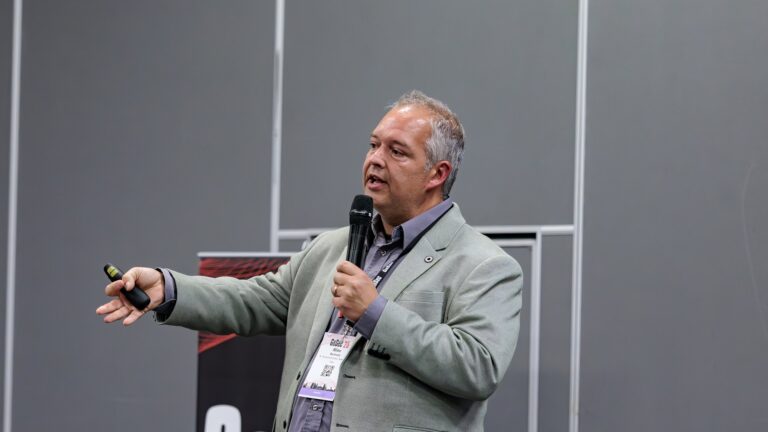
Architecte principal en solutions chez Okta, l'intervenant soutient que le zero trust, défini après Operation Aurora et formalisé par le NIST en 2020, trouve enfin sa raison d'être avec l'ère agentique : les agents IA et leurs identités non humaines multiplient la surface d'attaque plus vite que les pratiques d'identité traditionnelles ne peuvent suivre. Il oppose les comptes privilégiés permanents, comme le modèle classique du DBA, à un accès juste-à-temps et éphémère accordé par politique, illustré par l'anecdote d'un agent trop permissif qui a désinscrit des inconnus de cours de gym pour réserver une place à son propriétaire. Son argument central : l'identité est le seul plan de contrôle réaliste pour les flux agentiques, parce que chaque action remonte à un propriétaire, un initiateur et une chaîne de traçabilité, et que la visibilité, l'inventaire et la gestion du cycle de vie, y compris la réassignation quand un propriétaire quitte, doivent remplacer les garde-fous basés sur des instructions, systématiquement contournés. Il présente la nouvelle Blueprint Alliance d'Okta, avec AWS, CrowdStrike, Databricks, Google Cloud et d'autres, pour normaliser la sécurité des agents, et conclut en invitant à inventorier les identités non humaines et traiter l'identité comme un processus continu. Les questions du public portent sur un développeur backend surprivilégié et sur la distinction entre propriétaire et initiateur d'un agent.
For over a decade, 'Zero Trust' has been the goal, yet the promise of true least privilege remains elusive. Now, as we enter the Agentic Era, the explosion of autonomous AI and machine identities creates an unprecedented and often invisible expansion of the attack surface. This session moves beyond the buzzword to explore why traditional approaches have failed and how a modern Identity Fabric is the essential architecture to finally achieve Zero Trust. We will discuss how to shift from a flawed model of static permissions to a dynamic state of 'Zero Standing Privilege' for every identity—human and machine—across your enterprise.
À retenir
- Remplacer les comptes privilégiés permanents par un accès juste-à-temps et éphémère accordé par politique, autant pour les administrateurs humains (comme les DBA) que pour les agents IA.
- Inscrire chaque agent IA comme identité de premier ordre dans votre IDP avec un propriétaire humain nommé, et réassigner ce rôle immédiatement si la personne quitte.
- Ne jamais se fier aux instructions de prompt comme garde-fou principal; les attaquants les contournent systématiquement, donc faire appliquer le contrôle par l'identité et la portée des accès.
- Distinguer le propriétaire d'un agent (responsable de la gouvernance) de son initiateur (responsable d'une exécution précise), et journaliser toute la chaîne d'appels agent-à-agent via une passerelle agentique pour l'auditabilité.
- Inventorier dès maintenant vos serveurs MCP, comptes de service et identités non humaines; les comptes orphelins et les jetons à longue durée de vie sont la première cible des attaquants à vitesse agentique.
Conférenciers
Mike Berthold
Mike is a Senior Solutions Architect based in Montreal, Canada. He covers the Okta Platform (Workforce Identity and Customer Identity) as well as Auth0 as part of Okta’s Office of the Field CTO (OFCTO) Presales team. He works with his colleagues to… Lire la suiteRéduire
Mike is a Senior Solutions Architect based in Montreal, Canada. He covers the Okta Platform (Workforce Identity and Customer Identity) as well as Auth0 as part of Okta’s Office of the Field CTO (OFCTO) Presales team. He works with his colleagues to build deep relationships with Okta customers in North America, help design successful outcomes and ensure the smooth planning, deployment, and ongoing use of Okta's solutions. Mike has been working in Identity for over 20 years and holds several certifications, including CISSP and Okta Certified Technical Architect (OCTA).