 34:56
Cet enregistrement n'est pas encore disponible.
Votre tenant Azure est-il sécurisé par défaut ?
Télécharger les ressourcesCatégories
À propos de cette session
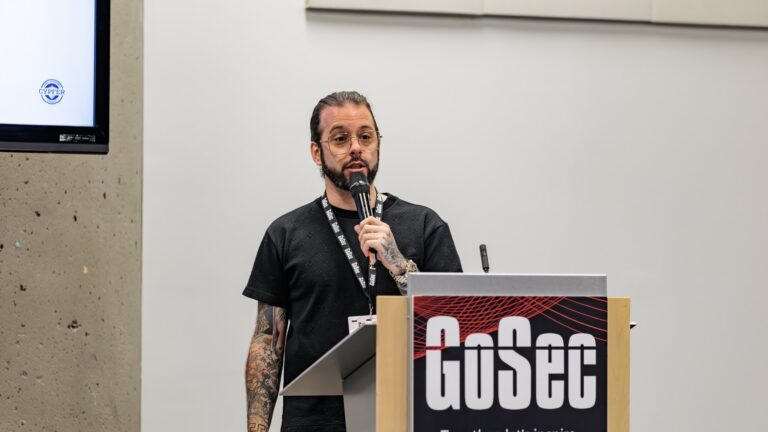
Charles F. Hamilton, directeur sécurité offensive chez CYPFER, montre qu'un tenant Microsoft Entra ID (Azure) tout neuf reste vulnérable sans révision de sa configuration par défaut. Il commence par le device code phishing : il suffit d'envoyer un lien légitime de connexion par appareil Microsoft, de récupérer le code saisi par la victime et d'obtenir un jeton portant l'application et la ressource de son choix, le plus souvent Microsoft Office ou Microsoft Graph. Il explique comment, par défaut, n'importe quel utilisateur standard peut lire l'information des autres comptes, enregistrer des applications et consentir à des applications tierces non vérifiées, puis démontre comment héberger une fausse application dans le tenant de la victime pour contourner l'avertissement « non vérifié ». Il présente un cas où une exception MFA pensée pour un seul compte d'automatisation exempte toute requête vers Microsoft Graph, faille corrigée par Microsoft en mars 2026 mais toujours active si l'exception n'a pas été mise à jour. Il aborde aussi les secrets client oubliés sur GitHub, le détournement de refresh tokens sans trace dans les journaux, et le risque que des assistants IA retrouvent des mots de passe cachés dans SharePoint. Il termine avec des mesures concrètes : désactiver le device code flow, auditer les applications consenties, réviser les exceptions MFA, faire la rotation des secrets exposés et révoquer les jetons après une attaque détectée.
Un tenant Microsoft Entra ID (Azure) fraîchement provisionné reste vulnérable tant que sa configuration par défaut n'est pas revue. Charles F. Hamilton, directeur sécurité offensive chez CYPFER, expose les chemins d'attaque qu'elle laisse ouverts : le device code phishing, qui détourne un lien de connexion légitime de Microsoft pour intercepter un jeton d'accès; le consentement à des applications tierces non vérifiées, que tout utilisateur standard peut accorder sans supervision; une exception d'accès conditionnel MFA qui, mal circonscrite, exempte des requêtes entières vers Microsoft Graph; et la découverte de secrets client oubliés sur GitHub ou de mots de passe exposés que des assistants IA retrouvent dans SharePoint. La session propose aussi des mesures concrètes de durcissement : désactiver le device code flow, auditer les applications consenties, réviser les exceptions MFA et faire la rotation des secrets exposés.
À retenir
- Désactiver le flux d'authentification device code d'Entra ID si aucun cas d'affaires précis ne le justifie; c'est l'un des vecteurs de phishing les plus faciles à exploiter, et l'un des plus faciles à couper.
- Auditer toutes les applications tierces déjà consenties dans le tenant, et exiger une approbation administrateur pour les applications non vérifiées plutôt que de laisser les utilisateurs consentir eux-mêmes.
- Réviser les exceptions des politiques d'accès conditionnel MFA prévues pour un seul compte ou une seule application d'automatisation; une telle exception peut exempter du MFA toute requête vers une ressource donnée, comme Microsoft Graph.
- Chercher dans son propre historique GitHub des secrets client oubliés, par exemple les commits qui retirent des chaînes comme « client secret », et faire la rotation de tout secret déjà exposé, même brièvement.
- Révoquer les jetons dès qu'une authentification suspecte est détectée; bloquer le point d'entrée ne sert à rien si le jeton d'accès ou de rafraîchissement de l'attaquant reste valide.
Conférenciers
Charles F. Hamilton
Charles Hamilton is a Red Teamer with over twelve years of experience delivering offensive testing services for various government clients and commercial sectors. In recent years, Charles has specialized in covert Red Team operations targeting… Lire la suiteRéduire
Charles Hamilton is a Red Teamer with over twelve years of experience delivering offensive testing services for various government clients and commercial sectors. In recent years, Charles has specialized in covert Red Team operations targeting complex and highly secured environments. These operations have enabled him to refine his skills in stealthily navigating client networks without detection. Since 2014, he has been the founder and operator of the RingZer0 Team website, a platform dedicated to teaching hacking fundamentals. The RingZer0 community currently boasts over 50,000 members worldwide. Charles is also a prolific toolsmith and trainer who has delivered this training more than 20 times, both online and onsite. He is a speaker in the InfoSec industry, known under the handle