 34:56
Cet enregistrement n'est pas encore disponible.
Defending Against Hidden Risks of AI Tools in the Workplace
Télécharger les ressourcesCatégories
Intelligence artificielle (IA) et technologies émergentesSécurité de l'intelligence artificielle (IA / AI)Prévention des pertes de données (DLP)Sécurité réseau et confiance zéroVie privée et protection des donnéesConfiance zéro
Commandité par
À propos de cette session
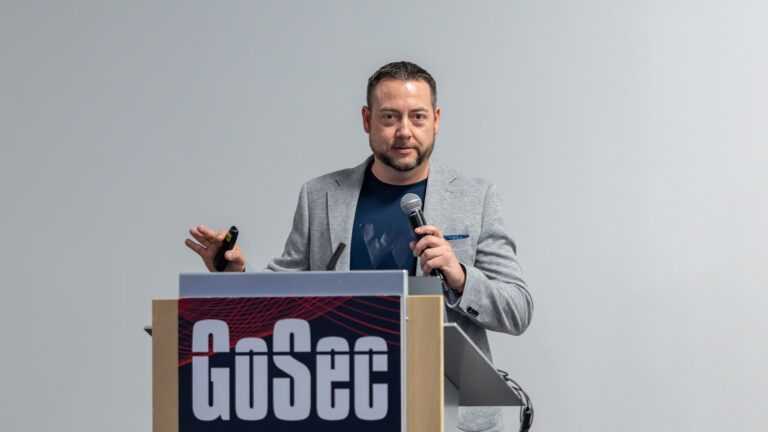
Shawn Hayward, ingénieur solutions chez ThreatLocker basé à Toronto, soutient que l'IA générative a effondré le seuil de compétence requis pour écrire un maliciel : une demande reformulée comme une tâche professionnelle légitime suffit à produire un exploit ou un reverse-shell fonctionnel en quelques secondes, et comme chaque résultat est un code unique, il peut échapper aux défenses par signatures comme un jour zéro non détecté. Il le démontre en comparant un reverse-shell connu (bloqué par Windows Defender) à un équivalent généré par IA, fonctionnellement identique, non bloqué. Il nomme une troisième catégorie de risque, au-delà du mauvais code et des ports ouverts : les outils IA qui se comportent mal par erreur, faute de pouvoir déterminer l'intention de l'utilisateur, supprimant des fichiers ou envoyant des données au mauvais destinataire avec les permissions de l'utilisateur. Il montre l'injection d'invites dans les deux sens, un texte caché faisant ressortir une blague privée comme un fait, et des courriels demandant aux scanneurs IA de les marquer inoffensifs. Il déboulonne aussi l'idée que retirer les droits d'administrateur local suffit à arrêter un rançongiciel, citant un jour zéro d'élévation de privilèges Windows sans correctif. Sa prescription, illustrée avec le produit de ThreatLocker, est le refus par défaut avec liste d'applications autorisées et le « ring-fencing », limitant ce que les applications et outils IA approuvés peuvent faire latéralement.
AI tools have the power to transform organizational productivity while exponentially increasing risk. Join this session to uncover how workplace AI tools can expose sensitive data, bypass controls, and introduce new attack surfaces. We’ll also explore what you can do to mitigate these risks effectively without impeding innovation.
À retenir
- Ne pas se fier uniquement à la détection par signatures : le code d'exploit généré par IA est unique à chaque exécution, si bien qu'un charge utile fonctionnellement identique à une menace connue peut passer pour un jour zéro même quand la version connue est déjà bloquée.
- Considérer l'erreur involontaire d'un outil IA comme un risque distinct du code malveillant ou d'un port ouvert; l'IA ne peut déterminer l'intention de l'utilisateur et s'exécute avec ses permissions fiables, donc elle peut supprimer ou exfiltrer des données par accident.
- Présumer que l'injection d'invites peut fonctionner dans les deux sens : un texte caché dans un document, un courriel ou un commentaire de code peut demander à un scanneur ou assistant IA de mal classer un contenu ou de révéler ce qu'il ne devrait pas; vérifier ce que les outils IA lisent réellement, pas seulement ce qu'on leur demande.
- Retirer les droits d'administrateur local est une bonne hygiène mais n'arrête pas à lui seul un rançongiciel; le combiner à une liste d'applications autorisées par défaut pour empêcher tout logiciel non approuvé, y compris les outils IA non autorisés, de s'exécuter.
- Restreindre ce que les applications et outils IA approuvés peuvent faire latéralement (par exemple empêcher Word de lancer PowerShell, limiter l'accès d'un agent IA aux seules données requises par sa tâche) plutôt que de simplement décider s'ils ont le droit de s'exécuter.
Conférenciers
Shawn Hayward
Shawn Hayward is a Senior Solutions Engineer at ThreatLocker with more than 20 years of experience in the IT industry. Drawing on a strong background as a systems administrator, technician, and engineer, he combines deep technical expertise with a… Lire la suiteRéduire
Shawn Hayward is a Senior Solutions Engineer at ThreatLocker with more than 20 years of experience in the IT industry. Drawing on a strong background as a systems administrator, technician, and engineer, he combines deep technical expertise with a passion for cybersecurity to help organizations strengthen their security posture through Zero Trust principles.
Throughout his career, Shawn has partnered with hundreds of organizations, from small businesses to large enterprises, to design and implement effective security strategies. His commitment to education and customer success enables him to bridge the gap between technical implementation and business objectives, helping organizations make informed security decisions while achieving their operational goals.