 34:56
Cet enregistrement n'est pas encore disponible.
Catching an AI Agent that Narrates Its Own Crimes
Télécharger les ressourcesCatégories
Sécurité infonuagiqueSécurité offensive et expositionRançongicielsMenaces et renseignementGestion des vulnérabilités
Commandité par
À propos de cette session
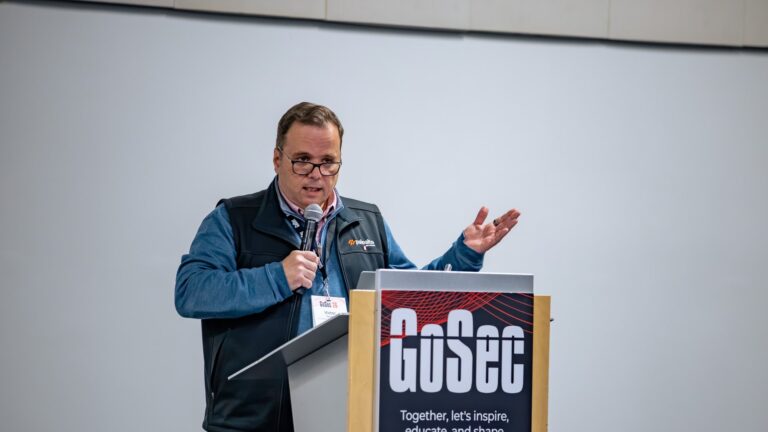
Lane Williams remplace au pied levé Jake Walker, le conférencier prévu de Sysdig, pour présenter JADEPUFFER, la première opération de rançongiciel entièrement pilotée par un modèle de langage documentée de bout en bout par l'équipe de recherche sur les menaces de Sysdig, sans humain aux commandes pendant l'attaque. Il démontre qu'un agent, et non un opérateur humain, a mené l'intrusion : aucune boucle de nouvelles tentatives, une récupération rapide après une erreur d'analyse, comme le passage du JSON au XML, et l'attaquant qui narre lui-même chacune de ses étapes. À partir d'une faille d'exécution de code à distance dans une instance Langflow exposée, corrigée depuis mars 2025 mais toujours ouverte sur plus de 1100 hôtes, l'agent a récolté des identifiants chez plusieurs fournisseurs infonuagiques, pillé un entrepôt MinIO interne, puis s'est déplacé vers un serveur MySQL et Alibaba Nacos, où il a forgé des jetons, injecté un administrateur dérobé et chiffré plus d'un millier d'éléments de configuration. Williams retrace la chaîne d'attaque, soutient que les modèles d'IA deviennent des cibles aussi précieuses que les bases de données, et conclut : détecter le comportement, exploiter l'auto-narration de l'agent, sauvegarder les artefacts ML, et se rappeler que les attaquants optimisent leurs coûts.
Ransomware has always had a human in the loop — someone at the keyboard, or at least someone who wrote the script. JADEPUFFER breaks that assumption: the first case the Sysdig Threat Research Team assesses to be a complete, end-to-end ransomware operation driven by a large language model, with no human issuing commands during the attack.
From a single unauthenticated RCE in an internet-facing Langflow instance (CVE-2025-3248), the agent enumerated the host, harvested credentials, looted an internal MinIO store, established persistence, then pivoted to its real target: a production server running MySQL and Alibaba Nacos. There it forged Nacos tokens, injected a backdoor admin, probed for a container escape, encrypted 1,342 configuration items, and dropped databases — chaining 600+ distinct payloads, diagnosing its own failures and fixing them in as little as 31 seconds.
This session walks the full kill chain using the actual captured payloads, then focuses on defenders: the four independent lines of evidence that it was machine-driven, and how to turn the agent's habit of narrating its own intent into detection and triage. Attendees leave with the IoCs, detection ideas, and hardening steps that would have broken this operation — and a realistic read on how the ransomware skill floor just collapsed.
À retenir
- Corriger rapidement les cadriciels d'agents IA exposés sur Internet comme Langflow; un correctif existant est resté exploitable sur plus de 1100 instances plus d'un an après sa sortie.
- Détecter le comportement plutôt que les charges utiles : un attaquant piloté par un LLM enchaîne de nouvelles charges et se corrige lui-même, donc une détection par signature sur une seule charge utile va le manquer.
- Repérer l'absence de boucles de nouvelles tentatives et une récupération rapide et correcte après une erreur de format (par exemple le passage propre du JSON au XML) comme signe d'un acteur automatisé plutôt qu'humain.
- Sauvegarder les modèles et poids d'apprentissage automatique avec la même rigueur que les bases de données; remplacer un modèle peut coûter de dizaines de milliers à un demi-million de dollars.
- Profiter tant que possible de l'habitude d'un agent à narrer ses propres actions comme avantage de détection et de triage, en s'attendant à ce que les attaquants la suppriment une fois qu'ils la comprennent.
Conférenciers
Jake Walker
Jake Walker is a Principal Sales Engineer at Sysdig with over eight years in cybersecurity across Sysdig, Tenable, and Check Point. He partners closely with the Sysdig Threat Research Team, translating emerging cloud and AI-driven threats into… Lire la suiteRéduire
Jake Walker is a Principal Sales Engineer at Sysdig with over eight years in cybersecurity across Sysdig, Tenable, and Check Point. He partners closely with the Sysdig Threat Research Team, translating emerging cloud and AI-driven threats into practical detection and response for security teams. He presents this session on behalf of the Sysdig TRT, whose investigation of JADEPUFFER forms its foundation.